Na era digital em que vivemos, a pergunta “Porque é que a navegação segura e uns bons hábitos de cibersegurança são essenciais?” não é apenas uma frase de efeito, mas uma questão de segurança no dia a dia. A resposta é simples: a cibersegurança passou a ser uma necessidade real, tanto para pessoas como para empresas, porque a nossa vida online está ligada a dados valiosos. Se esses dados não forem protegidos, podem ocorrer grandes perdas financeiras, problemas de reputação e violações de privacidade muito graves. Como fazemos cada vez mais coisas através da internet — de operações bancárias à partilha de informação nas redes sociais — adotar boas práticas para proteger a privacidade e reduzir o risco de ataques deixou de ser opcional e tornou-se uma responsabilidade.
A proteção digital muda depressa e pode tornar-se mais difícil com o tempo, como sublinha Samuel Neves, Diretor de Sistemas e Tecnologias de Informação, ao reforçar a importância de uma mudança cultural e de uma mentalidade de utilização segura dos meios digitais. Os ataques tornam-se mais variados e mais bem preparados, por isso estar atento e ir ajustando hábitos é uma das poucas formas de manter a segurança. Neste cenário, ferramentas como um gerenciador de senhas tornam-se grandes aliadas, porque ajudam a criar e a guardar palavras-passe longas e únicas — uma das primeiras e mais importantes barreiras contra intrusos.
Impactos da transformação digital na vida quotidiana
A transformação digital trouxe muita conveniência, colocando tecnologia em quase tudo. Compras, conversas, trabalho, lazer e até a saúde passam hoje por plataformas digitais. Mas isso também trouxe um lado negativo: a grande quantidade de dados pessoais e financeiros que criamos e partilhamos online, como o número do cartão de crédito e preferências pessoais, tornou-se um alvo valioso para criminosos. A facilidade de utilizar serviços digitais veio acompanhada de maior exposição a riscos, o que exige uma boa noção das ameaças e atitudes simples para reduzir problemas.
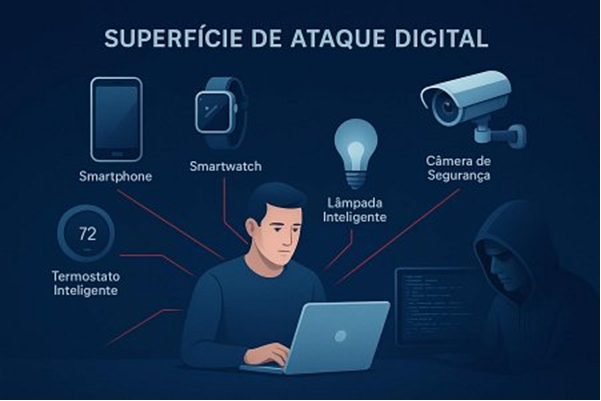
A dependência de dispositivos ligados, como os da Internet das Coisas (IoT), aumenta muito a “superfície de ataque”, ou seja, surgem mais pontos onde alguém pode tentar entrar. Cada dispositivo inteligente, cada aplicação e cada ação online pode tornar-se uma porta de entrada. Por isso, manter a segurança online torna-se quase obrigatório, tanto para uso pessoal como nas empresas, porque as ameaças são mais frequentes, mais avançadas e os riscos são demasiado altos para ignorar.
Como cresce o risco de ameaças virtuais a cada ano
O ambiente de ameaças online muda sem parar e, por isso, a proteção contra ataques precisa de fazer parte da rotina de todos. Os dados mostram-no: o 6.º Relatório de Cibersegurança — Riscos & Conflitos, publicado em setembro de 2025, indicou que o phishing/smishing foi visto como a ameaça mais importante em 2024 por 84% dos profissionais que responderam a um inquérito do CNCS, com o ransomware e a engenharia social logo a seguir. Para 2025, a tendência manteve-se, com um aumento da preocupação com a exploração de falhas.
O crescimento dos incidentes merece atenção. Em 2024, o CERT.PT registou 2.758 incidentes de cibersegurança, cerca de mais 36% do que em 2023. Se contarmos as ocorrências detetadas automaticamente, o total chega a 11.163, o que revela mais capacidade de deteção, mas também mais ameaças a circular. O cibercrime atingiu recordes em 2025: a Linha Internet Segura recebeu 949 queixas ligadas a cibercrime e violência online, um aumento de 39% em relação ao ano anterior. Estes números mostram que descurar a segurança digital pode sair caro e que a automação dos ataques torna a prevenção e a identificação de golpes mais difíceis.
Principais ameaças digitais enfrentadas por utilizadores e empresas
No ambiente digital, as ameaças são variadas e muitas vezes concebidas para explorar falhas de tecnologia e também falhas humanas. Saber quais são os ataques mais comuns é o primeiro passo para montar uma defesa que funcione.
Malware e ransomware: como afetam dispositivos e dados
Malware é uma forma abreviada de dizer “software malicioso”. O termo inclui qualquer programa ou código concebido para causar prejuízo em computadores, redes ou dispositivos. É uma ferramenta comum em ataques e pode levar ao roubo de dados importantes, como dados bancários e informações privadas. Existem vários tipos: vírus que se copiam e danificam ficheiros, cavalos de Troia que parecem programas normais para entrar no sistema, spyware que recolhe dados sem permissão e adware que mostra anúncios invasivos.
Dentro do malware, o ransomware merece atenção especial. Bloqueia o acesso aos dados, normalmente ao encriptar os ficheiros, e exige um resgate (muitas vezes em criptomoeda) para desbloquear o acesso. É uma das ameaças mais paralisantes, porque pode travar atividades e causar grandes perdas em pessoas e empresas. A melhor forma de reduzir o estrago é ter backups regulares, seguindo a regra “3-2-1”: três cópias dos dados, em dois tipos de suporte, com uma cópia guardada noutro local, como na nuvem.
Phishing: estratégias usadas para roubo de informação
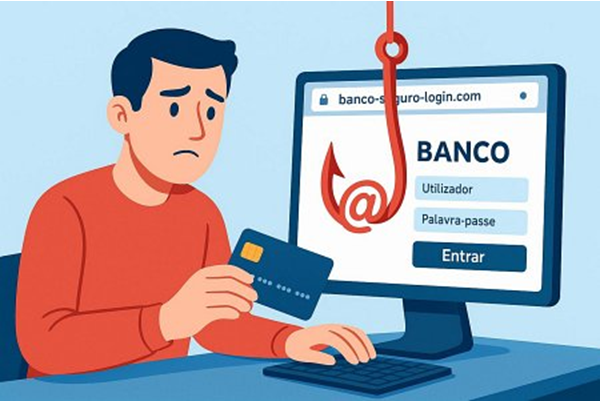
O phishing é um dos golpes mais comuns e um dos maiores desafios para a cibersegurança, e foi a ameaça mais citada em 2024. Acontece quando os atacantes se fazem passar por uma empresa ou instituição de confiança por e-mail, SMS, mensagens ou sites falsos parecidos com os verdadeiros, para tentar roubar dados como informações bancárias, dados pessoais e credenciais de acesso. Mensagens com erros de escrita, pedidos urgentes ou pressão (“a sua conta será bloqueada”) são sinais de alerta clássicos.
Há variações de phishing, com níveis diferentes de preparação: e-mail phishing (mais geral), spear phishing (dirigido a alguém específico), whaling (focado em executivos), smishing (por SMS) e vishing (por telefone). Os criminosos também usam inteligência artificial para tornar as mensagens falsas mais convincentes, aproveitando a distração e a falta de atenção. O ideal é desconfiar de mensagens inesperadas, verificar o remetente, evitar clicar em ligações de origem duvidosa e seguir as boas práticas contra o phishing, o smishing e o vishing recomendadas pelo Centro Nacional de Cibersegurança.
Ataques de engenharia social: manipulação do utilizador
Engenharia social é quando o atacante usa manipulação psicológica e explora o ponto mais fraco da segurança: a pessoa. Em vez de atacar uma falha técnica, tenta levar o utilizador a entregar dados ou a tomar decisões que abram caminho ao golpe. Muitos ataques começam com mensagens ou contactos inesperados por e-mail, SMS, telefone ou sites falsos.
Informações que parecem sem importância, partilhadas nas redes sociais (data de nascimento, nome do animal de estimação, cidade onde mora), podem ajudar os criminosos a adivinhar palavras-passe ou a responder a perguntas de segurança, facilitando o roubo de identidade. Por isso, formar e informar os utilizadores sobre práticas básicas e sobre como reconhecer tentativas de phishing e de engenharia social faz muita diferença. Pessoas bem informadas tornam-se uma barreira forte contra este tipo de ataque.
O perigo das redes Wi-Fi públicas
O Wi-Fi público em cafés, aeroportos e centros comerciais é prático, mas pode ser arriscado. Ao usar essas redes, fica-se mais exposto a ataques que tentam intercetar comunicações. Muitas redes públicas não têm encriptação, o que facilita que alguém mal-intencionado aceda aos dados enquanto navega.
Entrar no banco, comprar online ou enviar dados sensíveis em Wi-Fi aberto é um risco que se pode evitar. Se não houver alternativa, usar uma VPN (Rede Privada Virtual) é uma boa escolha. A VPN encripta a ligação, protege o tráfego e dificulta o acesso de terceiros aos seus dados, mesmo que consigam “ver” a rede.
Roubo de identidade e fuga de dados pessoais
O roubo de identidade e a fuga de dados pessoais costumam ser resultados diretos de vários ataques. Quando credenciais de acesso, números de cartão, dados bancários ou documentos são expostos, os criminosos podem fazer-se passar pela vítima, fazer compras, abrir contas e cometer fraudes. A nossa vida online tem muitos dados valiosos e, quando estes se perdem, o impacto financeiro e emocional pode ser muito maior do que apenas “perder dinheiro”.
As redes sociais são um alvo comum, porque muitas pessoas partilham informação a mais, o que alimenta golpes de engenharia social. Quando esses dados não estão bem protegidos, além de afetarem a privacidade, podem causar danos sérios à reputação e às relações pessoais. Por isso, a segurança digital não é só uma “questão técnica”: é uma parte importante da proteção de pessoas e empresas, ajudando a manter os dados financeiros seguros e a privacidade das informações.
Consequências da falta de segurança digital
Quando a segurança digital é deixada de lado, os problemas podem acumular-se e tornar-se algo muito maior do que um simples transtorno. As consequências podem ser graves e afetar tanto pessoas como organizações durante muito tempo.
Prejuízos financeiros e invasão de privacidade
Para as pessoas, a consequência mais imediata costuma ser o prejuízo financeiro. O roubo de dados bancários e financeiros pode gerar perdas com compras indevidas, transferências e extorsão online. Além disso, há custos para repor a normalidade: tempo e dinheiro para reverter fraudes, cancelar cartões e até contratar serviços de proteção de identidade.
Ao mesmo tempo, a invasão de privacidade afeta a vida pessoal. Quando os dados são expostos, a sensação de insegurança é grande. Informações de saúde, conversas e outros detalhes podem ir parar às mãos erradas, gerando stress, risco de assédio online e outros abusos.
Danos à reputação e às relações pessoais
Os danos à reputação e às relações pessoais podem ser mais difíceis de medir, mas podem ser tão sérios como os prejuízos financeiros. Se uma conta de rede social for invadida, os criminosos podem publicar conteúdos falsos, espalhar golpes pelos contactos ou manchar a imagem da vítima. Isto quebra a confiança com amigos, família e colegas, e a reputação pode demorar anos a recuperar.
A exposição de conteúdos privados ou a partilha de informações pessoais sem permissão também pode criar conflitos em casa e com pessoas próximas. Por isso, a cibersegurança também envolve cuidados sociais: pensar no que se publica e com quem se interage online para proteger dados e bem-estar.
Impactos para as empresas: paralisação e perda de confiança
Para as empresas, os efeitos costumam ser ainda mais amplos. Um ataque pode parar sistemas, derrubar serviços e reduzir a produtividade. Em casos mais sérios, pode gerar multas contratuais por atrasos e falhas. Recuperar sistemas e dados pode exigir custos elevados com infraestrutura e ferramentas de segurança.
Existe também o lado legal. Com regras como o Regulamento Geral sobre a Proteção de Dados (RGPD), em vigor desde maio de 2018, as empresas podem receber multas se não cuidarem bem dos dados pessoais dos clientes. E há o impacto de longo prazo na reputação: os incidentes costumam vir a público, afetam a confiança dos stakeholders, prejudicam as relações com clientes e parceiros e dificultam atrair e manter bons profissionais. Uma imagem abalada pode afetar o valor de mercado e a própria continuidade do negócio.
Hábitos fundamentais para uma navegação realmente segura
Ter uma postura ativa e criar hábitos simples no dia a dia é uma das melhores formas de reduzir riscos. Pequenas atitudes, feitas sempre, ajudam muito a tornar a experiência online mais segura.
Uso de palavras-passe fortes e exclusivas para cada conta
A palavra-passe é uma das primeiras barreiras contra ataques, mas ainda é comum ver palavras-passe fracas como “123456” ou repetidas em vários serviços. As palavras-passe simples são facilmente quebradas com ferramentas automáticas. Para criar palavras-passe melhores, use letras maiúsculas e minúsculas, números e símbolos. Evite palavras comuns e dados óbvios, como o nome e a data de nascimento. Uma boa opção é usar frases longas que façam sentido para si, mas que não sejam fáceis de adivinhar.
Também é importante usar uma palavra-passe diferente para cada conta, para que uma fuga de dados não abra acesso a tudo. Para lidar com muitas palavras-passe, um gestor de palavras-passe ajuda bastante. Cria e guarda palavras-passe fortes e únicas para cada serviço, e só precisa de memorizar uma palavra-passe mestra. É uma das práticas mais simples e eficazes para melhorar a segurança pessoal e das empresas.
Ativação da autenticação em dois fatores (2FA)
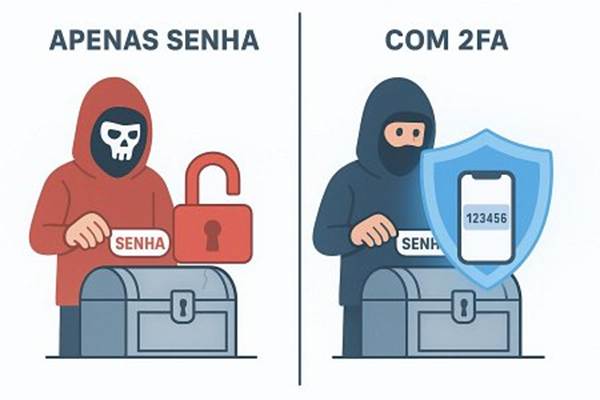
A autenticação em dois fatores (2FA), também chamada verificação em dois passos, pede duas provas para entrar numa conta. Além da palavra-passe, é necessário um segundo passo, como um código por SMS, uma notificação na aplicação de autenticação ou uma chave física. Isto dificulta muito a vida a quem tenta entrar, mesmo que descubra a palavra-passe.
Ative o 2FA sempre que estiver disponível, sobretudo no e-mail, nas redes sociais, no banco e em serviços importantes. Esta função deve tornar-se um padrão. Com a verificação em dois passos, o intruso não consegue entrar apenas com a palavra-passe, o que aumenta bastante a proteção.
Manutenção regular de software e dispositivos atualizados
Deixar as atualizações para depois pode tornar-se um grande problema. Manter o sistema operativo, o navegador, os programas e as aplicações atualizados é muito importante para a segurança. As empresas de software lançam correções para falhas de segurança, e muitas atualizações servem exatamente para fechar “buracos” que já estão a ser explorados por criminosos. Ignorar isto aumenta o risco, porque o malware costuma atacar falhas antigas.
Atualizar o telemóvel, o computador e as aplicações é uma das formas mais diretas de bloquear códigos maliciosos e outros tipos de exploração. Atualize também o antivírus e as ferramentas de segurança para acompanhar as novas ameaças, que mudam com frequência.
Cuidado com ligações, anexos e mensagens suspeitas
Muitas invasões começam por erro humano, e o phishing aproveita-se disso. Preste atenção a mensagens que tentam apressar decisões (“a sua conta será bloqueada”) ou que pedem dados pessoais. Desconfie de e-mails, mensagens e ligações estranhas, sobretudo quando pedem informações sensíveis. Evite clicar em ligações desconhecidas e pense duas vezes antes de descarregar anexos, ainda mais se o e-mail parecer spam.
Confira o endereço do site antes de introduzir dados (os sites de confiança costumam usar “https://” e mostram um cadeado no navegador). Em caso de dúvida, entre em contacto pelos canais oficiais da empresa ou instituição, usando o site verdadeiro ou um número que já conheça, em vez de responder à mensagem recebida. Vale a pena também acompanhar guias práticos sobre como se proteger de golpes e fraudes online no dia a dia, que mostram as táticas mais recentes usadas pelos criminosos.
Verificação das permissões em aplicações e redes sociais
Muitas aplicações pedem acesso a recursos do telemóvel sem necessidade. Uma aplicação de lanterna, por exemplo, não precisa dos contactos nem da localização. Instalar aplicações a partir de fontes duvidosas pode trazer malware e causar roubo de dados ou danos ao sistema. Instale apenas a partir de lojas de confiança, como a Google Play Store e a Apple App Store.
Antes de instalar, veja as permissões e recuse as que não fazem sentido. Rever essas permissões de tempos a tempos ajuda a manter a privacidade sob controlo. Nas redes sociais, reveja as definições de privacidade e limite quem pode ver as suas publicações, reduzindo a exposição de informações pessoais.
Proteção dos dispositivos com antivírus e firewall
Além dos cuidados durante a navegação, os dispositivos também precisam de estar protegidos. O antivírus e a firewall são ferramentas básicas para reduzir riscos. O antivírus ajuda a identificar e a bloquear software malicioso, e a firewall funciona como um filtro entre o seu dispositivo e a internet, analisando o tráfego e travando o que parece suspeito.
Nas empresas, ter antivírus e ferramentas para identificar malware é uma medida comum e necessária. Ative o bloqueio de ecrã no telemóvel e no computador (palavra-passe, PIN ou biometria) e faça backups regulares para não perder dados importantes em caso de falha, roubo ou ataque.
Evitar redes públicas e preferir VPN para ligações sensíveis
Entrar no banco ou comprar online em Wi-Fi aberto de um café ou aeroporto é um risco que se pode evitar. Essas redes podem ser intercetadas com mais facilidade. Se não houver alternativa, usar uma VPN ajuda a encriptar o tráfego e a proteger as informações de terceiros. A VPN cria uma ligação mais privada e segura e é útil sobretudo ao aceder a serviços sensíveis fora de casa.
Para proteger a rede Wi-Fi de casa ou do trabalho, mude o nome da rede (SSID) após a instalação e, se fizer sentido, oculte-o. Desative o WPS (Wi-Fi Protected Setup), que facilita ligações sem palavra-passe, e mude a palavra-passe com frequência. Use palavras-passe fortes com mais de 10 caracteres e encriptação WPA2 (idealmente WPA3). São passos simples, mas muitas vezes esquecidos, que podem evitar invasões.
Gestão da privacidade e exposição nas redes sociais
As redes sociais ajudam os criminosos porque dados “simples”, como o aniversário, o nome do animal de estimação e a cidade, podem ser usados para tentar adivinhar palavras-passe ou responder a perguntas de segurança. Partilhar demasiada informação alimenta os golpes de engenharia social. Por isso, é importante cuidar bem da privacidade e da exposição nas redes sociais.
Verifique as definições para que apenas pessoas autorizadas vejam os seus dados. Pense antes de publicar e escolha com cuidado com quem partilha informações. Evite aceitar pedidos de amizade e mensagens de desconhecidos. Com ajustes de privacidade e mais atenção nas interações, o risco de se tornar alvo de ataques direcionados diminui bastante.
Boas práticas e recomendações para famílias, escolas e empresas
A cibersegurança não depende só das TI ou de especialistas. É um cuidado coletivo e precisa de várias frentes ao mesmo tempo. A educação e a consciência do risco são a base para um ambiente digital mais seguro.
Educação digital: como promover a consciencialização
A segurança online exige mudança de hábitos. É preciso criar uma mentalidade de utilização segura para todos: crianças, jovens e adultos, em casa, na escola e no trabalho. A formação e a informação ajudam a reduzir os erros humanos, como usar palavras-passe fracas ou cair em phishing, que ainda causam muitos ataques bem-sucedidos. Quanto mais as pessoas percebem como os golpes funcionam, mais desconfiam no momento certo e evitam cair neles.
Existem recursos que ajudam. O Centro de Internet Segura e o Centro Nacional de Cibersegurança (CNCS) oferecem informações úteis. A Plataforma NAU tem também formações gratuitas em cibersegurança para cidadãos, empresas e profissionais de TI. Aprender de forma contínua ajuda a criar mais segurança e mais consciência na utilização diária da internet.
Proteção de crianças e adolescentes no ambiente online
As crianças e os adolescentes podem ser mais vulneráveis online e, por isso, os pais e os educadores precisam de participar ativamente na proteção digital. O ideal é começar cedo, explicando os riscos de partilhar dados pessoais, a importância de palavras-passe fortes e como identificar e denunciar interações suspeitas. As famílias podem criar regras claras sobre a utilização da internet e dos dispositivos e acompanhar as atividades online dos mais novos.
As escolas também têm um papel importante na literacia digital e na cidadania digital. Levar o tema para o currículo e criar campanhas de sensibilização ajuda os jovens a usar a internet de forma mais segura e responsável. As conversas abertas sobre riscos e boas práticas costumam funcionar melhor do que apenas proibir, porque estimulam escolhas mais conscientes.
Adoção de políticas de cibersegurança nas empresas
Para as empresas, a segurança de rede e a proteção de dados precisam de ser prioridade, com medidas práticas e claras. Isto inclui regras de palavras-passe fortes e formação contínua dos colaboradores, com formações frequentes sobre golpes como a engenharia social e o malware, e sobre como agir ao notar algo suspeito. O comportamento de quem usa os sistemas pode fortalecer ou enfraquecer a segurança da organização.
Além da formação, as empresas precisam de investir em ferramentas como antivírus, firewalls, sistemas de deteção e prevenção de intrusão e soluções anti-malware. A encriptação ajuda a proteger os dados, pois torna as informações ilegíveis sem a chave correta. As atualizações regulares de sistemas e software também são necessárias para reduzir falhas. E os backups frequentes de dados e bases de dados ajudam a recuperar a operação após um incidente, mantendo o negócio a funcionar.
Gestão de riscos e resposta a incidentes
A resiliência digital é um ponto central para as instituições. As empresas precisam de conseguir responder depressa a incidentes e recuperar serviços com menos interrupções. Para isso, vale a pena ter planos de resposta a incidentes e fazer testes regulares, como simulações de ataques, para encontrar falhas e corrigi-las antes que alguém as explore. A gestão de riscos envolve acompanhar as ameaças e aplicar medidas adequadas para proteger os dados essenciais.
A segurança operacional (OpSec) reúne processos e decisões para proteger dados críticos, definir o que deve ser protegido e reduzir riscos que afetem as operações, incluindo espionagem e ataques. Um plano de continuidade de negócio e de recuperação de desastres ajuda a retomar as atividades mesmo depois de um ataque bem-sucedido, com menos impacto. Esta postura de antecipação reduz riscos e ajuda a proteger informações sensíveis dentro da empresa.
Como começar a desenvolver hábitos de cibersegurança hoje
O primeiro passo para ficar mais seguro online é perceber que a cibersegurança não é um luxo: é uma necessidade. A boa notícia é que existem práticas simples e recursos acessíveis que pode começar a usar hoje mesmo para reforçar a sua proteção.
Recursos e cursos gratuitos para quem quer aprender mais
Para quem quer ir além das dicas básicas e aprender de forma mais organizada, a Plataforma NAU tem formações gratuitas em cibersegurança para o cidadão comum, empresas e profissionais de TI. Alguns cursos do Centro Nacional de Cibersegurança (CNCS) incluem “Cidadão Ciberseguro” (código CC101), “Consumidor Ciberseguro” (código CC3) e “Cidadão Cibersocial” (código CCSOCIAL), com inscrições abertas e sem custos.
A Academia Portugal Digital também oferece cursos como “Introdução às Boas Práticas de Cibersegurança” (código IBPC), “Fundamentos de Cibersegurança” (código FUNCIBER) e “Resposta a incidentes de cibersegurança” (código RICS). O .PT disponibiliza “Gestão dos Riscos de Cibersegurança nas Organizações” (código GRCO) e “Gestão da Continuidade de Negócio” (código CNCIS). A Fundação para a Ciência e a Tecnologia (FCT), através da FCCN, promove “CSIRT in a Box: Capacitação Inicial de Equipas de Resposta a Incidentes” (código CSIRT). Estes cursos, cofinanciados pelo Plano de Recuperação e Resiliência (PRR), são bons pontos de partida para pessoas e organizações que querem aprender mais sobre o tema.
Checklist diário para uma navegação segura
Transformar a segurança digital num hábito pode ser mais fácil com uma checklist simples. Veja se as suas palavras-passe são fortes e diferentes entre si, e se o 2FA está ativo nas contas mais importantes. Confirme que o sistema operativo, o navegador e as aplicações estão atualizados. Antes de clicar em ligações ou abrir anexos, desconfie de mensagens inesperadas e verifique a origem.
Reveja as permissões das aplicações no telemóvel e as definições de privacidade nas redes sociais para reduzir a exposição. Mantenha o antivírus e a firewall ativos e atualizados. Evite transações sensíveis em Wi-Fi público e, se precisar, use uma VPN. E faça backups regulares dos seus dados importantes. A Google, por exemplo, sugere fazer um “check-up de segurança” às contas (como o Gmail), e muitos serviços e antivírus têm recursos semelhantes. A segurança digital não é algo que se faz uma vez e fica resolvido: é um cuidado contínuo, e a atenção diária faz a diferença para usar a internet com mais segurança.
Tendências atuais e o futuro da cibersegurança na era digital
O cenário da cibersegurança muda com a tecnologia e com a forma como os criminosos se adaptam. Acompanhar as tendências atuais e o que pode vir a seguir ajuda a prever riscos e a melhorar defesas.
Inteligência artificial como aliada e ameaça
A Inteligência Artificial (IA) e o Machine Learning (ML) funcionam como dois lados da mesma moeda na cibersegurança. Do lado da defesa, ajudam a identificar ameaças em tempo real, a analisar padrões de comportamento e a detetar sinais fora do normal com mais velocidade e precisão do que uma análise manual. A IA pode automatizar respostas a incidentes e ajudar a identificar falhas antes que se tornem um problema, tornando a proteção mais ativa.
Mas a IA também ajuda os criminosos. Tem sido usada para criar mensagens de phishing mais credíveis e personalizadas. Além disso, os deepfakes (áudios e vídeos falsos) podem ser usados para enganar pessoas, chegando mesmo a imitar um familiar ou alguém conhecido. Por isso, não se pode confiar apenas na aparência: vale a pena confirmar as informações por outras vias antes de partilhar conteúdos ou de aceder a pedidos estranhos.
Expansão do cibercrime e estratégias emergentes
O cibercrime atingiu recordes em 2025 e continua a crescer, o que exige hábitos mais cuidadosos. O cenário de 2025 mostra um aumento das ameaças informáticas, com Portugal, em alguns casos, a ser usado como porta de entrada para redes europeias em ataques. O ransomware e o phishing mais avançados continuam em destaque, e a variedade de alvos e técnicas mostra que qualquer pessoa ou organização pode ser afetada. Os criminosos continuam a ser os principais responsáveis pelos incidentes, seguidos de atores estatais e grupos de hacktivistas, atingindo setores sensíveis como a energia, a saúde e a administração pública.
Entre as estratégias que ganham força estão os ataques mais automatizados e mais personalizados, a exploração de falhas zero-day e o uso de criptomoedas para resgates, o que dificulta rastrear os pagamentos. O aumento dos dispositivos IoT também amplia os pontos de entrada. Por isso, a segurança precisa de acompanhar estas mudanças, com vigilância constante e atualização frequente das medidas de proteção.
Novas regulamentações para a proteção de dados
Com mais visibilidade dos riscos e leis mais exigentes, a segurança online ganhou um lugar de destaque. Em Portugal, a base legal mais conhecida é o Regulamento Geral sobre a Proteção de Dados (RGPD), em vigor desde maio de 2018. O RGPD define regras para proteger a segurança e a privacidade dos dados pessoais dos cidadãos da União Europeia e exige que as organizações adotem medidas técnicas e organizativas para evitar acessos não autorizados, perdas e danos.
A lei também exige transparência, para que as pessoas tenham controlo sobre as suas informações e possam exercer os seus direitos de privacidade. Quem não cumpre pode sofrer multas elevadas, o que mostra como estar em conformidade se tornou parte central da segurança nas empresas. A tendência é de mais fiscalização e mais regras ligadas à privacidade, com o objetivo de reforçar a segurança digital e reduzir os incidentes que envolvem dados pessoais e informações importantes.